


Single Sign-On Experten in Köln
für sicheren Zugriff, in wenigen Minuten mit geprüften und verfügbaren Freelancern vermitteltBeauftragen Sie Experten, die Identitätsabläufe entwerfen, SAML, OAuth 2.0 und OpenID Connect integrieren und Cloud-Anwendungen mit Unternehmensverzeichnissen verbinden. Erhalten Sie schnell gezielten Zugang zu geprüften, verfügbaren Freelancern, die zu Ihrem Single Sign-On-Projekt passen.

Lerne FRATCH Experten in Köln kennen, die kürzlich Single Sign-On eingesetzt haben
Jens R.

Letzte Position:
Plattform-Architekt & Senior-Entwickler bei Direktkunde, industrielle Messtechnik, Mittelstand
- Fachliche Führung über Hardware-, Firmware- und Software-Teams; Wirkungskreis Hardware-/Firmware-Team (4 Personen) und Führungskreis (5 Personen)
- Eine über 15 Jahre gewachsene Produktfamilie architektonisch konsolidieren, dokumentieren und auf CRA-Konformität ausrichten — vom Bare-Metal-IO-Modul bis zur Cloud-Schnittstelle.
- Das wichtigste Kundenprodukt binnen zwei Monaten mit der wesentlichen Anforderungs- und Architekturdokumentation versorgt — für eine über 15 Jahre gewachsene Firmware-Landschaft. Sie trägt heute die Modernisierungsstrategie des Kunden.
- Binnen drei Monaten eine monatliche Berichtslinie an Aufsichtsrat und Vorstand etabliert: seit 12/2025 neun Termine. Der Bericht selbst ist versioniert und wird aus der CI-Pipeline gebaut; er stützt sich auf automatisiert erhobene Aktivitäts- und Release-Daten statt auf Einschätzung.
- Container-basierte CI/CD-Infrastruktur von Grund auf gebaut: Cross-Compile, Host-Tests und Dokumentationsbau in einer durchgängigen Pipeline.
- Deklarative QA-Barrieren für DevOps- und Entwicklungsartefakte eingeführt — von Beginn an mit lefthook statt über pre-commit, ausgeführt in einem dedizierten Container-Image.
Verwendete Technologien: arc42, req42, tpo42, docToolchain, PlantUML, ArchiMate, C4-Modell, ADR, C, C++ (GTest), CMake, Bare Metal (ARM Cortex-M3/M7), OCI-Container, Jenkins, lefthook, Prometheus, Grafana, SBOM, CRA, OPC, SCADA, SPS-Anbindung, IPv6-Migration, Zero Trust, Soziokratie 3.0, Cynefin
Burhan D.

Letzte Position:
Enterprise Architekt & Solution Architekt bei DB Netz AG
Mit dem Projekt PRIZMA wird DB einerseits seine Infrastruktur modernisieren und andererseits eine ausfallsichere IT-Landschaft entwickeln, die im Katastrophenfall schnell und sicher wiederhergestellt werden kann.
- Erhebung der IST-Architekturen von Bestandssystemen sowie methodische Beratung und Entwicklung von SOLL-Architekturen
- Vertiefung und Pflege der Bebauungsplanung / IT-Soll-Bebauung
- Umsetzung von technischen Architekturkonzepten und Architekturbeschreibungen
- Umsetzung von Migrationskonzepten für die Aktualisierung und Weiterentwicklung der Plattform und Informationssysteme
- Bewertung eingereichter Verbesserungsvorschläge im Rahmen des Projekts
- Capability Management: Identifikation von Fähigkeitslücken, Entwicklung von Zielbildern und Unterstützung der Transformationsplanung im Rahmen der Enterprise-Architektur
- Erstellung einer Kompatibilitätsmatrix der eingesetzten Komponenten und Abgleich der Abhängigkeiten von bestimmten Versionen
- Erstellung eines IT-Konzepts zur Erweiterung der Plattform mit den Themenbereichen: Hardware- und Software-Anforderungen, Sicherheit, Lizenzierung, Hochverfügbarkeit, Lastverteilung, Backup & Recovery, Update-Strategie, Monitoring-Anbindung etc.
- Abstimmung mit fachlichen Architekten sowie technischen Architekten des Querschnittsbereichs Architektur des Programms PRISMA für die Themengebiete (Backup, Active Directory, Monitoring, Citrix und fachliche Anwendungen ...)
- Statusbesprechungen und Abgleich der Projektplanung mit dem Release Train Engineer / Projektleiter
- Beratung des Release Train Engineer / Projektleiters bei der Identifikation von Projektrisiken
- Beratung der System Architect Engineers bei der Steuerung der Umsetzung des Konzepts
- Umsetzung des IT-Konzepts
- Dokumentation der Infrastruktur
Label: MS Project, LINUX, Windows, ORACLE, Java, REST, SharePoint, Microsoft Exchange, UML, Enterprise Architect, BPMN, AZURE, AWS, V-MODEL, Micro Service, VisualStudio, SAP S/4HANA, SCRUM(SAFE), ESB (TIBCO), Python, Innovator, LeanIX (TOGAF), Ansible, Ansible Tower, Ansible Automation, ROBOT, SpringBoot
Predrag P.
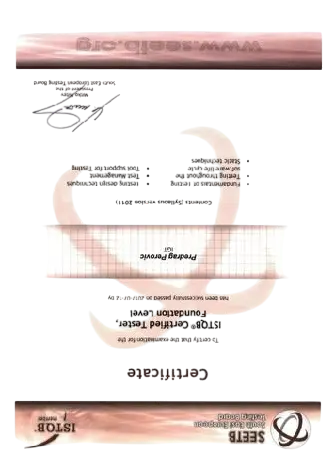
Letzte Position:
Testentwickler | Testautomatisierer bei CreditReform
Technologien: Java 25, Selenium, Insomnia, SSO, Gitlab, Jenkins, Docker, Kubernetes, Jira, IntelliJ, Nexus, Oracle, MariaDB, SpringBoot, Grafana, Concept Board, Vue.js, OpenApi, Kotlin. Implementierung, Wartung und Erweiterung automatisierter End-to-End-Regressionstests für UI- und API-Schnittstellen. Angemessene und zielgerichtete Testautomatisierung im Zusammenspiel mehrerer Softwareprodukte, einschließlich Java-basierter Windows-Anwendungen. Automatisierung von Geschäftsprozessen mit Selenium, Reset-Jobs und DB-Import-Jobs sowie Erstellung von Testkonzepten, Testfallbeschreibungen und strukturiertem Fehlerreporting.
Andreas K.
Letzte Position:
Backend-Entwickler bei Univention GmbH
- Entwicklung einer SCIM-kompatiblen Python-Schnittstelle zur Anbindung externer Systeme
- Weiterentwicklung von UCS-Modulen in Python
- Erweiterung und Neuentwicklung von Helm-Charts zur Container-Orchestrierung in Kubernetes
- Pflege und Weiterentwicklung von CI/CD-Pipelines in GitLab
- Implementierung automatisierter Tests mit Pytest und Playwright
„Nubus“ basiert auf einer Microservice-Architektur, setzt auf Open-Source-Technologien und wird über Docker-Container betrieben.
UCS ist eine IAM-Komplettlösung, die auf Debian basiert und als Alternative zu Microsofts Active Directory dient. Die Arbeit war durch die enge Verzahnung von Infrastruktur und Applikationslogik geprägt.
Halil O.

Letzte Position:
Senior Cloud Operations- und DevSecOps-Ingenieur (Azure / Terraform / CI-CD) bei KfW Bankengruppe
Reguliertes Konzernumfeld einer deutschen Bankengruppe (ca. 8.500 Mitarbeiter, Hybrid Cloud-Strategie).
Verantwortlich für den Betrieb, die Bereitstellung und die kontinuierliche Absicherung geschäftskritischer Plattformen – darunter eine GenAI-Chat-Anwendung, eine Big-Data/AI-Plattform sowie Data-Science-Arbeitsplätze auf Basis von Azure Virtual Desktops und VMs. Ownership der AzureDevOps Projekte nach ShaiHulud und React2Shell sowie BSI-Warnungen – Security Operations Improvements im gesamten SDLC.
Deployment-Verantwortung für GenAI-Chat-Anwendung, Big-Data/AI-Plattform (BDAI) sowie Data-Science-Arbeitsplätze (AVD/VM-basiert) in den jeweiligen LZs.
Deployment & Release Management: End-to-End-Verantwortung für Deployments von Portal- und Service-Applikationen in mehreren Azure Landing Zones, inklusive technischer Freigaben, Approvals nach Deployment-Guidelines der Entwicklungsteams sowie Sicherstellung ITIL-basierter Change- und Release-Prozesse im laufenden Betrieb via ServiceNow.
Azure Landing Zones & Netzwerkarchitektur: Aufbau, Provisionierung und Betrieb von Azure Landing Zones für 3-Tier-Web-Applikationen mit verbesserter Netzwerksegmentierung, VNet-Peering, Hub-Spoke-Architekturen, Private Endpoints und Firewall-Integration in separaten Subscriptions und Tenants.
Azure DevOps Governance & Betrieb: Ownership der Azure-DevOps-Organisation inklusive Projekte, Repositories und CI/CD-Pipelines, Umsetzung von Governance-Vorgaben wie Branch-Policies, Approval-Gates, Berechtigungskonzepten und Audit-fähigen Betriebsstrukturen.
Infrastructure as Code (Terraform): Design, Implementierung und Betrieb einer modularen Terraform-Architektur zur standardisierten Bereitstellung von Cloud-Infrastruktur, inklusive State-Management, Provider-Versionierung, Wiederverwendbarkeit und Policy-as-Code-Ansätzen.
CI/CD Pipeline Engineering: Konzeption, Betrieb und Optimierung komplexer YAML-basierter CI/CD-Pipelines mit Multi-Stage-Deployments, Template-Standardisierung, Self-Hosted Agents, integriertem Secret-Management und automatisierten Qualitäts- und Sicherheitsprüfungen.
Git-Migration & Plattformkonsolidierung: Planung und Umsetzung der Migration von Repositories und Pipelines von Azure DevOps zu GitLab CI/CD, inklusive automatisierter Skripte, Inklusive Git-History, Pipeline-Portierung und Konsolidierung der Entwicklungsplattformen.
Container- & Plattformbetrieb (AKS): Betrieb und sicherheitstechnische Bewertung containerbasierter Workloads auf Azure Kubernetes Service, Zentralisierung der On-Premises Container Registry für ACR. OpenShift (OCP) Security Reviews: Sicherheitsbewertung von Codebaselines, Build-Pipelines und Deployment-Prozessen für On-Premises-OpenShift-Cluster mit kritischen Anwendungen sowie Ableitung konkreter Hardening-Empfehlungen.
Shift-Left Security & DevSecOps Transformation: Einführung eines unternehmensweiten Shift-Left-Ansatzes zur frühzeitigen Integration von Sicherheit in Entwicklungs- und Deployment-Prozesse, Enablement der Entwickler zur eigenständigen Sicherheitsprüfung und nachhaltige Reduktion von Schwachstellen vor Produktivsetzung (IDE-Integrationen, Pre-Commit Hooks, lokale Scanner).
Software Supply-Chain Security: Analyse und Mitigation von Supply-Chain-Risiken in NPM- und Yarn-basierten Anwendungen durch Dependency-Audits, Absicherung von CI/CD-Pipelines, Token-Rotation und Einschränkung riskanter Build- und Lifecycle-Mechanismen.
Frontend- & Framework-Security (React / Next.js): Sicherheitsbewertung und Koordinierung der Behebung kritischer Schwachstellen in allen Plattform-Anwendungen und Web-Frameworks, inklusive Abstimmung und ergänzenden technischen Mitigationsmaßnahmen mit allen Teams nach BSI-Warnung.
Software Composition Analysis (SCA): Einführung und Betrieb automatisierter Schwachstellen-Scans für Container-Images, Pipelines/Artefakte und Third-Party-Dependencies inklusive SBOM Exports innerhalb der CI/CD-Pipelines.
SAST / DAST Integration: Konzeption und Pilotierung statischer und dynamischer Anwendungssicherheitstests in enger Zusammenarbeit mit Security-Architektur und Entwicklungsteams zur kontinuierlichen Verbesserung der Code- und Runtime-Security und Etablierung betrieblicher Abnahme-Tests (BATs).
Artefakt- & Registry-Konsolidierung: Analyse und Konsolidierung aller Paket- und Container-Repositories für Service-Applikationen und AKS-Workloads mit dem Ziel einer zentralisierten, abgesicherten Registry-Strategie inklusive zentralisierter Vulnerability-Scanning und Governance.
Dependency-Track & SBOM-Strategie: Beratung des Compliance-Boards zur Einführung einer zentralen SBOM- und Vulnerability-Management-Plattform zur konzernweiten Erhöhung der Transparenz über Abhängigkeiten und Beschleunigung der CVE-Reaktionsfähigkeit.
CI/CD Pipeline Hardening: Sicherheitsanalyse und Bereinigung der bestehenden Pipeline-Landschaft durch Entfernung ungenutzter Pipelines, Verbesserung der Secrets-Hygiene, Umsetzung des Least-Privilege-Prinzips und Isolation von Build-Agent-Umgebungen.
Azure Web Application Firewall (WAF) Optimierung: Analyse und Optimierung bestehender Azure-WAF-Regelwerke (OWASP Top 10 Core Rule Set, DSR/SDC, Custom Rules) zur Abwehr bekannter Schwachstellen und Exploit-Patterns, inkl. Reduktion von False Positives und Verbesserung der Angriffserkennung.
Dokumentation & Stakeholder-Kommunikation: Erstellung und Pflege technischer Dokumentationen, Runbooks und Architekturübersichten in Jira und Confluence sowie aktiver Wissenstransfer zwischen Operations, Development, Security und Compliance-Stakeholdern.
Valeri M.

Letzte Position:
Associate Partner - Informationssicherheitsberatung bei Insentis GmbH
- Verbesserung des Informationssicherheits-Managementsystems (ISMS) auf Basis der ISO 27001, NIS2, DORA, B3S, TISAX und BSI IT-Grundschutz
- Durchführung umfassender Gap-Analysen zur Ermittlung von Gaps und Ableitung von Maßnahmenplänen nach oben genannten Standards und Regularien; Steuerung und KPIs
- Data Loss Prevention Strategie und Umsetzung mittels MS Purview
- Schwachstellen- und Patch-Management, Sicherheitsmonitoring
- Risikoanalyse und Bedrohungsmodellierung mittels Threat Modeling nach STRIDE
- Entwicklung von Vendor-Risikobewertungen, Implementierung von Risikoklassifizierungen, Durchführung von Lieferanten-Assessments und Implementierung technischer Monitoring-Lösungen (z. B. Security ScoreCard)
- Absicherung von Cloud-Umgebungen (AWS und Azure); Expertise in CSPM/CNAPP (Wiz), Cloud-Migration, sicheren CI/CD-Pipelines, Container-Sicherheit und Best Practices in AWS, Azure und Office 365
- Anwendungssicherheit: Penetrationstests, DevSecOps, OWASP, Pre-Commit Hooks, Schlüssel- und Secret-Management, IDE-Plugins, statische Quellcodeanalyse, Dependency-Checks, Container-Scanning, Schwachstellenmanagement, CIS-Benchmarks und Compliance
- Sicherheitsbewertung und -Härtung gemäß CIS-Benchmarks und Cloud Conformity in AWS, Office 365 und Azure
René K.
Letzte Position:
Freelancer bei Freiberufliche Tätigkeit
- Business Analyse
- Anforderungsmanagement
- Projektleitung
- Stakeholdermanagement
- Teamleitung
Alexander S.
Letzte Position:
TYPO3 Senior Fullstack-Entwickler, Backend & Frontend bei Vergleich.de Gesellschaft für Verbraucherinformation mbH via HALIAN GmbH
- Typoscript
- Extbase
- Fluid
- Typescript
- requireJS
- WebVital
Entdecke mehr als 15.000 Top-Freelancer


Statistiken von Experten, die Single Sign-On einsetzen
Aggregiert aus den beruflichen Profilen passender Freelancer.

Berufserfahrung
23 Jahre (Deutschland: 19 Jahre)

Positionsdauer
3 Jahre (Deutschland: 2,3 Jahre)

Positionen pro Freelancer
15 (Deutschland: 12)

Häufigste Fachbereiche
Informationstechnologie (IT), Produktentwicklung, Projektmanagement

Häufigste Branchen
Informationstechnologie (IT), Telekommunikation, Bildung

Fokus der Zertifizierungen
Informationstechnologie (IT), Betrieb, Projektmanagement

Bachelor-Abschluss oder höher
67% (Deutschland: 84%)

Master-Abschluss oder höher
17% (Deutschland: 42%)

Zertifizierungen pro Freelancer
6 (Deutschland: 4)

Häufigste Sprachen
Deutsch, Englisch, Türkisch

Sprechen zwei oder mehr Sprachen
100% (Deutschland: 95%)
Basierend auf unserem Profilpool, Stand 29 Okt 2026.
Tagessatzverteilung
Das Diagramm zeigt, wie sich die Tagessätze der Experten in dieser Technologie in Köln verteilen, basierend auf aktuellen Verträgen auf unserer Plattform. Jeder Balken deckt eine Tagessatzspanne ab – seine Höhe zeigt, welcher Anteil der Experten innerhalb dieser Spanne abrechnet.
Durchschnittssätze von Experten in Köln, die Single Sign-On einsetzen
Die Tagessätze basieren auf aktuellen Verträgen und enthalten keinen FRATCH-Aufschlag.

Der durchschnittliche Tagessatz ist der Mittelwert aller Tagessätze aus aktuellen Verträgen vergleichbarer Freelancer auf unserer Plattform.
Der Median-Tagessatz ist der mittlere Wert aller Tagessätze – die Hälfte der vergleichbaren Freelancer verlangt weniger, die andere Hälfte mehr. Anders als der Durchschnitt wird er von Ausreißern kaum beeinflusst.
Berechnet auf Basis der Tagessätze unserer Freelancer, Stand 29 Okt 2026. Die tatsächlichen Tagessätze können je nach Dienstalter, Erfahrung, Fachkenntnissen, Projektkomplexität und Auftragsdauer variieren.
Branchenfokus der Single Sign-On Experten
Sieh, in welchen Branchen unsere gematchten Freelancer am häufigsten tätig sind — jede Zahl wird live aus den Freelancern auf FRATCH berechnet.
- Informationstechnologie (IT) (100%)
- Telekommunikation (63%)
- Bildung (50%)
- Bank- und Finanzwesen (50%)
- Fertigung (50%)
- Professionelle Dienstleistungen (50%)
- Regierung und öffentliche Verwaltung (50%)
- Gesundheitswesen (38%)
Bitte beachte, dass Freelancer in mehreren Branchen tätig sein können, daher überschneiden sich die Prozentwerte.
Über die Technologie
Zugriff ohne wiederholte Anmeldungen
Single Sign-On, kurz SSO genannt, ermöglicht es Nutzern, sich einmal zu authentifizieren und auf mehrere Anwendungen zuzugreifen, ohne sich bei jedem Dienst erneut anzumelden. Ein zentraler Identitätsanbieter überprüft den Nutzer und übermittelt vertrauenswürdige Authentifizierungsdaten an verbundene Dienstanbieter. Das verbessert die Nutzererfahrung und bietet Unternehmen gleichzeitig eine zentrale Stelle zur Verwaltung von Zugriffen und Kontostatus.
Protokolle und Identitätsabläufe
SSO-Projekte basieren auf Standards, die festlegen, wie Anwendungen Identitätsinformationen austauschen. SAML ist in Unternehmenssoftware weiterhin verbreitet, während OAuth 2.0 und OpenID Connect modernen Web- und mobilen Zugriff unterstützen. Gute Spezialisten verstehen Tokens, Claims, Scopes, Zertifikate, Weiterleitungsabläufe, Sitzungsverwaltung und das Abmeldeverhalten entlang des gesamten Authentifizierungswegs.
Verbundene Systeme
Die Arbeit umfasst oft einen Identitätsanbieter, Verzeichnisse und Geschäftsanwendungen statt nur eines einzelnen Tools. Relevante Ökosysteme sind Microsoft Entra ID, Active Directory Federation Services, Okta, Keycloak, Google Workspace und Cloud-Dienste, die SAML oder OpenID Connect unterstützen.
- SaaS-Anwendungen und interne Portale verbinden
- Gruppen, Rollen und Claims zwischen Systemen zuordnen
- Föderation, Bereitstellung und Aufhebung der Bereitstellung konfigurieren
- Token-, Zertifikats- und Weiterleitungsfehler beheben
Wann Expertise wichtig ist
Unternehmen beauftragen freiberufliche Spezialisten, wenn eine neue Anwendung in eine bestehende Identitätslandschaft integriert werden muss, eine Fusion mehrere Verzeichnisse entstehen lässt oder Zugriffskontrollen sorgfältig neu gestaltet werden müssen. Sie unterstützen auch bei der Migration von einer älteren Föderation, beim Rollout über Tochtergesellschaften hinweg sowie bei Prüfungen von Authentifizierungs- und Kontolebenszyklusprozessen. In Köln schätzen Teams möglicherweise Fachleute, die remote arbeiten und sich dennoch klar mit lokalen Ansprechpartnern aus Geschäftsbereich, Sicherheit und Infrastruktur abstimmen können.
Sicherheit und Governance
Gute SSO-Arbeit besteht aus mehr, als nur eine Anmeldeschaltfläche funktionsfähig zu machen. Fachleute setzen das Prinzip der geringsten Berechtigungen, starke Authentifizierung, Zertifikatsrotation, sichere Token-Laufzeiten und die zuverlässige Entfernung von Konten um. Sie dokumentieren Vertrauensbeziehungen, legen Verantwortlichkeiten fest, schützen Zugangsdaten für Dienste und testen Fehlerfälle, damit ein Ausfall der Identität nicht unerwartet kritische Dienste blockiert oder offenlegt.
Einen starken Spezialisten auswählen
Achten Sie auf praktische Erfahrung mit dem jeweiligen Identitätsanbieter und den betroffenen Anwendungen, nicht nur auf Vertrautheit mit dem SSO-Kürzel. Ein kompetenter Fachmann kann den Authentifizierungsablauf erklären, Protokollnachrichten untersuchen, Fehler eingrenzen und Geschäftsrollen in dauerhaft tragfähige Zugriffsregeln übertragen. Außerdem sollte er klare Konfigurationsaufzeichnungen, Testfälle, Betriebshinweise und einen Rollback-Plan für das Team hinterlassen, das die Integration betreuen wird.

Häufig gestellte Fragen
Neugierig auf Single Sign-On? Hier sind die Antworten, die immer wieder gefragt sind.

Single Sign-On ermöglicht Nutzern nach einer einzigen Authentifizierung den Zugriff auf mehrere freigegebene Anwendungen. Es reduziert die wiederholte Eingabe von Passwörtern und zentralisiert Zugriffsentscheidungen. Gleichzeitig hilft es Unternehmen, neue Mitarbeiter, Rollenänderungen und ausscheidende Mitarbeiter einheitlicher zu verwalten.
SSO authentifiziert einen Nutzer über einen zentralen Identitätsanbieter und ermöglicht es verbundenen Diensten, diesem Ergebnis zu vertrauen. Ein Passwortmanager speichert oder trägt separate Zugangsdaten ein. Er kann daher viele Anmeldungen unterstützen, schafft aber nicht dasselbe Modell für Föderation, Richtlinien und den Kontolebenszyklus.
Ein guter Single Sign-On-Spezialist versteht in der Regel Verzeichnisdienste, Identity Governance, MFA, privilegierten Zugriff, Netzwerke und Cloud-Sicherheit. Erfahrung mit SAML, OAuth 2.0, OpenID Connect, SCIM und Tools wie Microsoft Entra ID oder Keycloak ist häufig relevant.
Der erforderliche Erfahrungsgrad hängt von der Anzahl der Anwendungen und Identitätsquellen, den Nutzergruppen und den Compliance-Anforderungen ab. Eine einfache SaaS-Verbindung erfordert möglicherweise gezielte Konfigurationskenntnisse, während eine Migration oder ein Rollout über mehrere Mandanten jemanden braucht, der Vertrauen, Bereitstellung, Wiederherstellung und Governance ganzheitlich gestalten kann.
Single Sign-On-Projekte eignen sich oft für die Zusammenarbeit im Remote-Modus, da Konfiguration, Tests und Dokumentation über sichere gemeinsam genutzte Umgebungen erledigt werden können. Teams in Köln sollten Zugriffsverfahren, den Bedarf an deutscher oder englischer Kommunikation, den Rhythmus der Meetings und eventuell erforderliche Workshops vor Ort für sensible Systeme abstimmen.
Vor der Konfiguration von SSO sollte der Spezialist das Protokoll, den Identitätsanbieter, die Nutzerkennung, erforderliche Claims, Gruppenzuordnungen und die Erwartungen an die Abmeldung bestätigen. Außerdem sollte er den Umgang mit Zertifikaten, Testkonten, das Bereitstellungsverhalten, den alternativen Zugriff und die Auswirkungen eines Ausfalls des Anbieters prüfen.
Bitten Sie den Fachmann, erfolgreiche Anmeldungen, abgelehnte Zugriffe, Rollenänderungen, Abmeldungen, die Erneuerung von Zertifikaten und die Entfernung von Konten zu demonstrieren. Hochwertige Single Sign-On-Arbeit umfasst ein klares Ablaufdiagramm, Sicherheitsentscheidungen, Testnachweise, Supportanweisungen und keine unerklärte Abhängigkeit von persönlichen Zugangsdaten.
Ein erfahrener SSO-Spezialist kann ein Identitätsinventar, ein Föderationsdesign, die Anwendungskonfiguration, Claim- und Rollenzuordnungen, die Einrichtung der Bereitstellung und Betriebsdokumentation liefern. Er kann außerdem MFA-Richtlinien prüfen, die Überwachung verbessern und einen Migrations- oder Rollback-Plan für künftige Änderungen vorbereiten.
Der durchschnittliche Stundensatz von Freelancern in Köln, Deutschland, die Single Sign-On in ihren letzten Projekten eingesetzt haben, liegt bei 113 €, was einem Tagessatz von etwa 900 € bei einem 8-Stunden-Tag entspricht.
Von den Freelancern in Köln, Deutschland, die Single Sign-On in ihren letzten Projekten eingesetzt haben, haben 67% mindestens einen Bachelor-Abschluss und 17% mindestens einen Master-Abschluss.
Freelancer in Köln, Deutschland, die Single Sign-On in ihren letzten Projekten eingesetzt haben, haben im Durchschnitt 23 Jahre Berufserfahrung; ein einzelnes Projekt dauert typischerweise etwa 3 Jahre.
Die häufigsten Sprachen unter Freelancern in Köln, Deutschland, die Single Sign-On in ihren letzten Projekten eingesetzt haben, sind Deutsch (100%), Englisch (100%) und Türkisch (25%).
Die häufigsten Industrien unter Freelancern in Köln, Deutschland, die Single Sign-On in ihren letzten Projekten eingesetzt haben, sind Informationstechnologie (IT) (100%), Telekommunikation (63%) und Bildung (50%).
Die häufigsten Bereiche unter Freelancern in Köln, Deutschland, die Single Sign-On in ihren letzten Projekten eingesetzt haben, sind Informationstechnologie (IT) (100%), Produktentwicklung (100%) und Projektmanagement (88%).
Hauptstandorte der FRATCH Experten, die kürzlich Single Sign-On eingesetzt haben
Unsere Freelancer und Interim-Experten sind in der gesamten DACH-Region zuhause — verfügbar vor Ort in den wichtigsten Wirtschaftszentren oder komplett remote. Wähle einen Standort und entdecke passende Spezialisten, lokale Markteinblicke und aktuelle Verfügbarkeiten.


 Berlin
 Hamburg
 München
 Frankfurt
Länder:
Kostenlose Demo vereinbaren
Kontaktiere uns und das FRATCH-Team meldet sich innerhalb von 4 Stunden bei dir.
Möchtest du lieber direkt mit uns in Kontakt treten?
Wir haben immer Zeit für einen Anruf oder eine E-Mail!

Philipp Thomaschewski
FRATCH CEO

